Domain gelenkteleskop.de kaufen?
Wir ziehen mit dem Projekt
gelenkteleskop.de um.
Sind Sie am Kauf der Domain
gelenkteleskop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gelenkteleskop.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Mathematik praktisch: PränumerikMathematik praktisch: Pränumerik , Im praktischen DIN A5-Format bietet Ihnen dieses Buch umfassende Hinweise zur Unterrichtsgestaltung und zu Lernaktivitäten. Im Fokus stehen die zentralen Themengebiete der Pränumerik: Merkmale von Gegenständen, Vergleich von Gegenständen und Mengen, Gruppen- sowie Reihenbildung. Die vorgestellten Lernaktivitäten beziehen sich dabei auf die ganzkörperlich-somatische, die konkret-handelnde, die bildliche sowie die symbolische Lernebene. Diese breit gefächerte Ausrichtung ermöglicht Schülern vielfältige Zugänge zum Thema und wird damit ihren unterschiedlichen Lernvoraussetzungen gerecht. Dank eines perforierten Rands können alle Seiten des Buchs leicht herausgetrennt und so als praktische Kartei genutzt werden. Auf der beiliegenden CD finden Sie eine umfassende Sammlung an Arbeitsblättern sowie Fotos passend zu den Unterrichtsideen. , Zündkabel & Zündkabelstecker > Elektrik & Zündungen31,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Eigenschaften machen ein Produkt besonders handlich und praktisch im Alltag?
Ein handliches und praktisches Produkt zeichnet sich durch eine kompakte Größe aus, die es leicht zu transportieren macht. Zudem sollte es einfach zu bedienen sein und über nützliche Funktionen verfügen, die den Alltag erleichtern. Robuste Materialien und eine gute Verarbeitung sorgen dafür, dass das Produkt langlebig und zuverlässig ist. **
-
Warum sind Sauerstoffbindungen so stabil und flexibel?
Sauerstoffbindungen sind stabil, weil Sauerstoff ein stark elektronegatives Atom ist und eine hohe Elektronenaffinität hat. Dadurch zieht es Elektronen stark an und bildet stabile kovalente Bindungen mit anderen Atomen. Gleichzeitig ist Sauerstoff jedoch auch flexibel, da es in der Lage ist, mehrere Bindungen einzugehen und sowohl Einzel- als auch Doppelbindungen zu bilden. Dies ermöglicht eine Vielzahl von Verbindungen und Reaktionen. **


Wie können Möbelstücke oder Gegenstände wie Gardinenstangen, Regale oder Esstische ausziehbar gestaltet werden, um flexibel an verschiedene Raumgrößen oder Nutzungsszenarien angepasst zu werden?
Möbelstücke wie Esstische können mit ausziehbaren oder klappbaren Elementen versehen werden, um die Größe an verschiedene Anlässe anzupassen. Gardinenstangen können mit Teleskopstangen ausgestattet werden, um sie flexibel an verschiedene Fensterbreiten anzupassen. Regale können modular gestaltet werden, um sie je nach Bedarf zu erweitern oder zu verkleinern. Flexible und anpassbare Möbelstücke ermöglichen es, den Raum optimal zu nutzen und die Funktionalität je nach Bedarf anzupassen. **
Welche Arten von Regalzubehör sind praktisch und vielseitig einsetzbar?
Regalbretter, Aufbewahrungsboxen und Haken sind praktisch und vielseitig einsetzbar. Sie ermöglichen eine individuelle Gestaltung und Organisation von Regalen. Zudem bieten sie zusätzlichen Stauraum und sorgen für Ordnung. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
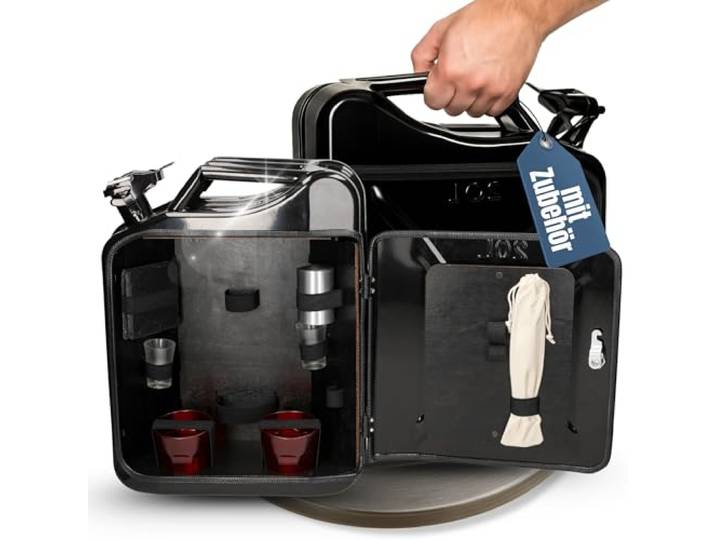
Mobile Minibar Set 2 - abschließbare Bar im Benzinkanister mit Zubehör hochwertig, robust, praktisch, vielseitig, Alltag, Geschenkidee, langlebig, handlich, täglichMobile Minibar Set 2 - abschließbare Bar im Benzinkanister mit Zubehör hochwertig, robust, praktisch, vielseitig, Alltag, Geschenkidee, langlebig, handlich, täglich. KOMPAKTES DESIGN FÜR MÄNNER - Unsere mobile Minibar 'Canister' bietet ausreichend Platz für Getränke und Utensilien und eignet sich perfekt für Camping, Partys und Outdoor-Abenteuer ohne unnötigen Ballast RUSTIKALER BENZINKANISTER-LOOK - Die Minibar im rustikalen Benzinkanister-Design spricht Männer an, die das Besondere suchen und macht bei jeder Feier einen bleibenden Eindruck AB SCHLIEßBAR FÜR SICHEREN TRANSPORT - Der abschließbare Mechanismus sorgt dafür, dass Ihre Getränke und Utensilien sicher verstaut sind und transportiert werden können ohne Risiko von Verschüttungen IDEAL FÜR MÄNNERGESCHENKE - Die mobile Minibar eignet sich perfekt als Geschenk für Männer zu Anlässen wie Vatertag, Geburtstag, Junggesellenabschied oder als Weihnachtsgeschenk für den Mann INKLUSIVE ZUBEHÖR - Unsere Minibar enthält alles, was Männer für einen guten Drink brauchen, darunter Edelstahl-Strohhalm, Untersetzer, Kapselheber, Weinöffner, Schnapsgläser und Whiskeyglas für den perfekten Genuss unterwegs Farbe:Set 2104,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Mathematik praktisch: PränumerikMathematik praktisch: Pränumerik , Im praktischen DIN A5-Format bietet Ihnen dieses Buch umfassende Hinweise zur Unterrichtsgestaltung und zu Lernaktivitäten. Im Fokus stehen die zentralen Themengebiete der Pränumerik: Merkmale von Gegenständen, Vergleich von Gegenständen und Mengen, Gruppen- sowie Reihenbildung. Die vorgestellten Lernaktivitäten beziehen sich dabei auf die ganzkörperlich-somatische, die konkret-handelnde, die bildliche sowie die symbolische Lernebene. Diese breit gefächerte Ausrichtung ermöglicht Schülern vielfältige Zugänge zum Thema und wird damit ihren unterschiedlichen Lernvoraussetzungen gerecht. Dank eines perforierten Rands können alle Seiten des Buchs leicht herausgetrennt und so als praktische Kartei genutzt werden. Auf der beiliegenden CD finden Sie eine umfassende Sammlung an Arbeitsblättern sowie Fotos passend zu den Unterrichtsideen. , Zündkabel & Zündkabelstecker > Elektrik & Zündungen31,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blahak, Gerlinde: Farbenlehre praktischFarbenlehre praktisch , Der Crashkurs für den Kunstunterricht (5. bis 10. Klasse) , Zündverteiler > Elektrik & Zündungen , Auflage: 3. Auflage, Erscheinungsjahr: 20180208, Produktform: Geheftet, Beilage: Broschüre drahtgeheftet, Autoren: Blahak, Gerlinde, Auflage: 17003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 64, Keyword: 5. bis 10. Klasse; Arbeits- & Gestaltungstechniken; Kunst; Sekundarstufe I, Fachschema: Kunstunterricht / Lehrermaterial, Themenvorschläge~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Kunst, Bildende Kunst, Fachkategorie: Unterricht und Didaktik: Religion~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für die Sekundarstufe I~Für die Sekundarstufe, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag in der AAP Lehrerwelt GmbH, Länge: 300, Breite: 211, Höhe: 8, Gewicht: 214, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,28,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Eigenschaften machen ein Produkt besonders handlich und praktisch im Alltag?
Ein handliches und praktisches Produkt zeichnet sich durch eine kompakte Größe aus, die es leicht zu transportieren macht. Zudem sollte es einfach zu bedienen sein und über nützliche Funktionen verfügen, die den Alltag erleichtern. Robuste Materialien und eine gute Verarbeitung sorgen dafür, dass das Produkt langlebig und zuverlässig ist. **
-
Warum sind Sauerstoffbindungen so stabil und flexibel?
Sauerstoffbindungen sind stabil, weil Sauerstoff ein stark elektronegatives Atom ist und eine hohe Elektronenaffinität hat. Dadurch zieht es Elektronen stark an und bildet stabile kovalente Bindungen mit anderen Atomen. Gleichzeitig ist Sauerstoff jedoch auch flexibel, da es in der Lage ist, mehrere Bindungen einzugehen und sowohl Einzel- als auch Doppelbindungen zu bilden. Dies ermöglicht eine Vielzahl von Verbindungen und Reaktionen. **
-
Wie können Möbelstücke oder Gegenstände wie Gardinenstangen, Regale oder Esstische ausziehbar gestaltet werden, um flexibel an verschiedene Raumgrößen oder Nutzungsszenarien angepasst zu werden?
Möbelstücke wie Esstische können mit ausziehbaren oder klappbaren Elementen versehen werden, um die Größe an verschiedene Anlässe anzupassen. Gardinenstangen können mit Teleskopstangen ausgestattet werden, um sie flexibel an verschiedene Fensterbreiten anzupassen. Regale können modular gestaltet werden, um sie je nach Bedarf zu erweitern oder zu verkleinern. Flexible und anpassbare Möbelstücke ermöglichen es, den Raum optimal zu nutzen und die Funktionalität je nach Bedarf anzupassen. **
-
Welche Arten von Regalzubehör sind praktisch und vielseitig einsetzbar?
Regalbretter, Aufbewahrungsboxen und Haken sind praktisch und vielseitig einsetzbar. Sie ermöglichen eine individuelle Gestaltung und Organisation von Regalen. Zudem bieten sie zusätzlichen Stauraum und sorgen für Ordnung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.